
Externe Angriffsfläche kontinuierlich erkennen
Unbekannte und neue Assets laufend sichtbar machen.
Ausnutzbare Schwachstellen validieren
Nicht nur Findings sammeln, sondern reale Risiken verifizieren.
Risiken nach Relevanz priorisieren
Fokus auf die wichtigsten Schwachstellen.
Pentests automatisiert durchführen
Gezielte Tests bei Bedarf starten, ohne auf klassische Testzyklen zu warten.

0%
der Befragten sagen, dass KI die Zahl der Bedrohungen deutlich erhöht, die das SOC-Team bearbeiten muss.
WARUM OFFENSIVE SECURITY?
Angriffsflächen wachsen schneller, als klassische Sicherheitsprozesse reagieren können.
Die externe Angriffsfläche wächst mit jeder neuen Cloud‒Anwendung, Domain, API und öffentlich erreichbaren Ressource. Gleichzeitig entstehen laufend neue Schwachstellen, Fehlkonfigurationen und unbekannte Assets.
Offensive Security macht diese Angriffsfläche kontinuierlich sichtbar:
Assets erkennen, Schwachstellen auf reale Ausnutzbarkeit prüfen, relevante Risiken priorisieren und testen.
Assets erkennen, Schwachstellen auf reale Ausnutzbarkeit prüfen, relevante Risiken priorisieren und testen.
HADRIAN OFFENSIVE SECURITY
Die externe Angriffsfläche aus der Perspektive eines Angreifers
Hadrian verbindet kontinuierliche Sicht auf die externe Angriffsfläche mit aktiver Validierung und automatisierten Sicherheitstests.
SENSE
Angriffsflächen erkennen
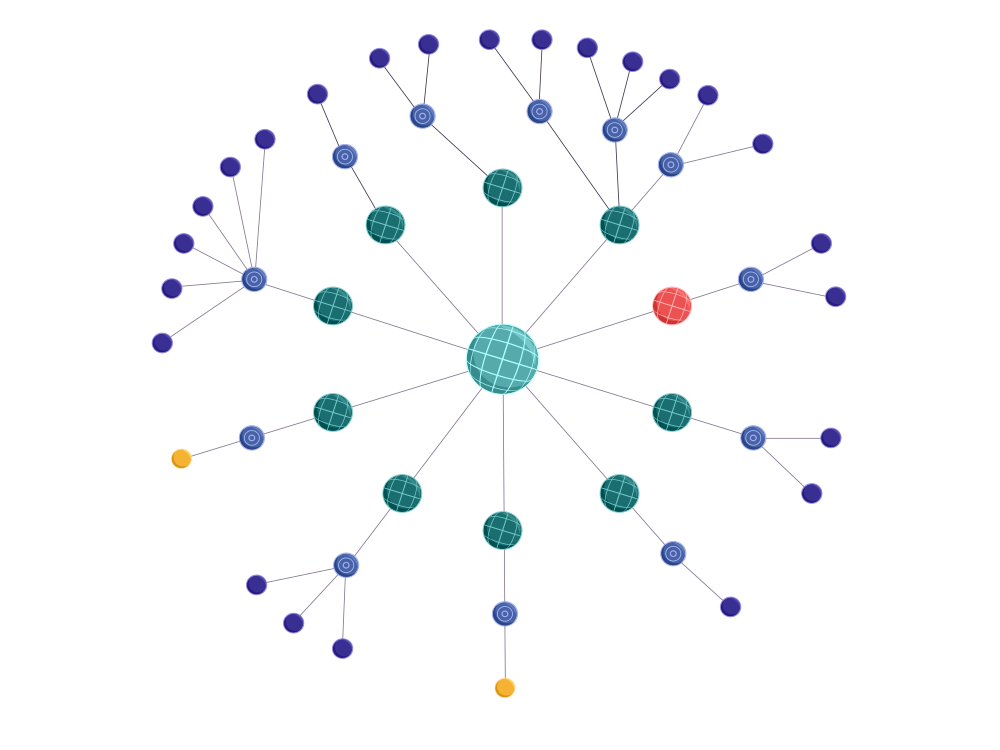
Externe Assets, Services und Veränderungen kontinuierlich entdecken, kontextualisieren und miteinander in Beziehung setzen.
PLAN
Angriffspfade priorisieren
Zusammenhänge zwischen Assets und Expositionen analysieren, mögliche Angriffspfade bewerten und relevante Risiken priorisieren.
ATTACK
Ausnutzbarkeit validieren
Schwachstellen und Angriffspfade aktiv testen und bestätigen, welche Risiken tatsächlich ausnutzbar sind.
HADRIAN ATLAS
Continuous External Exposure Management aus Angreiferperspektive
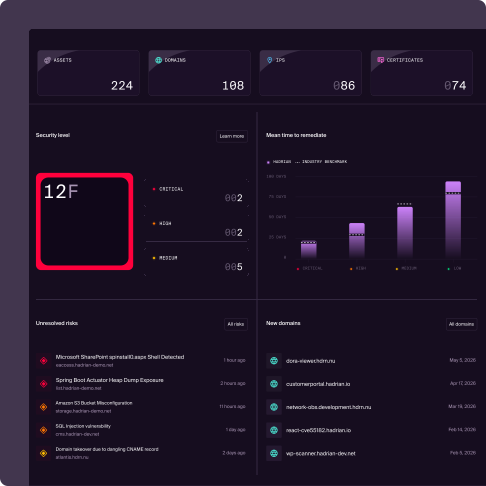
ATLAS erkennt, analysiert und überwacht die externe Angriffsfläche kontinuierlich.
EXTERNE ANGRIFFSFLÄCHE ERKENNEN
Externe Assets, Domains und Services kontinuierlich erkennen und neue Expositionen frühzeitig erfassen.
ZUSAMMENHÄNGE & RISIKEN ANALYSIEREN
Technologien, Abhängigkeiten und mögliche Angriffspfade kontextualisieren und bewerten.
RELEVANTE BEDROHUNGEN PRIORISIEREN
Tatsächlich ausnutzbare Risiken hervorheben und den Fokus auf die wichtigsten Maßnahmen legen.
HADRIAN NOVA
Agentisches Pentesting auf Abruf
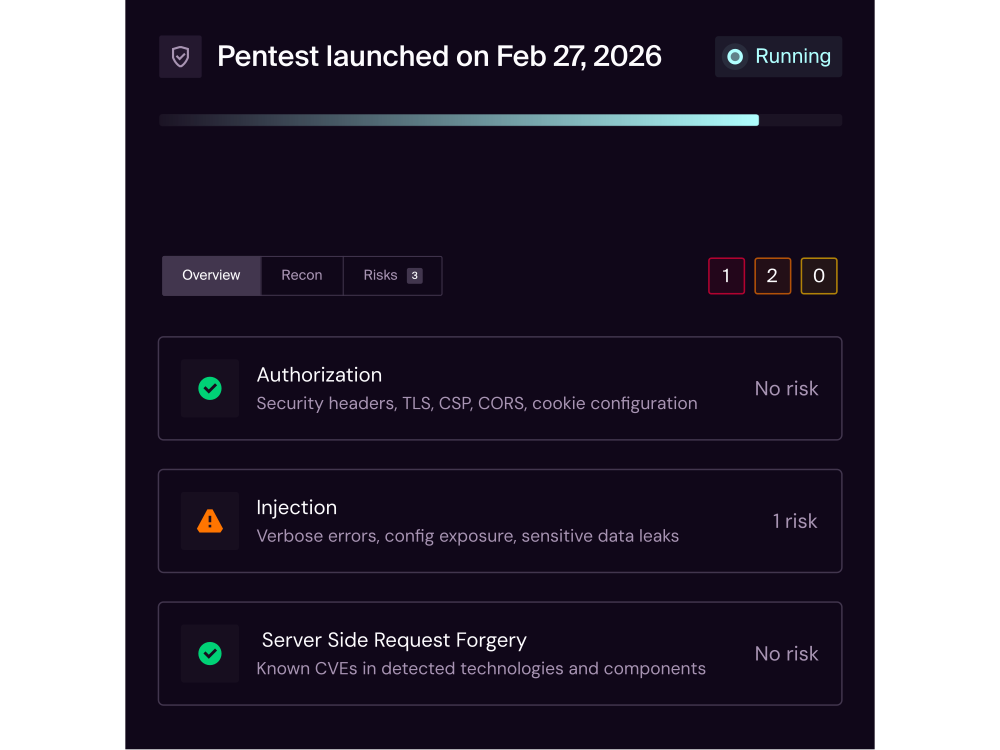
Mit NOVA lassen sich Ergebnisse bereits während des Tests verfolgen. Die meisten Tests sind je nach Umfang
in 24 bis 48 Stunden abgeschlossen. Die Ergebnisse werden zusätzlich menschlich geprüft.
PENTESTS VORBEREITEN
Zielsysteme, Testbereiche und Schwerpunkte flexibel definieren und Hinweise zu ausgeschlossenen Bereichen hinterlegen.
REALE SCHWACHSTELLEN TESTEN
Spezialisierte KI-Agenten testen Angriffspfade, validieren Schwachstellen und verfolgen relevante Findings automatisiert weiter.
FINDINGS BEHEBEN
Validierte Ergebnisse mit Reproduktionsschritten, Expositionsnachweisen erhalten und in konkrete Empfehlungen
zur Behebung überführen.
HADRIAN LÖSUNGEN
Offensive Sicherheit für unterschiedliche Angriffsszenarien
Hadrian deckt zentrale Anforderungen rund um externe Angriffsflächen, reale Risiken und kontinuierliche Sicherheitstests in einer Plattform ab.

Angriffsflächen erkennen
Externe Assets, unbekannte Systeme und Veränderungen laufend sichtbar machen.

Risiken validieren
Schwachstellen aus Angreiferperspektive prüfen und reale von theoretischen Risiken trennen.

Pentests automatisieren
Webanwendungen und APIs auf ausnutzbare Schwachstellen prüfen.

Bedrohungen priorisieren
Kritische Risiken nach Relevanz und Ausnutzbarkeit einordnen und beheben.

Infostealer erkennen
Kompromittierte Zugangsdaten und Infektionen frühzeitig identifizieren.
OPtionales add-On

Cloud‒Risiken aufdecken
Exponierte Ressourcen und Fehlkonfigurationen sichtbar machen und bewerten.
DNS‒Fehlkonfigurationen erkennen
Gefährdete Subdomains und fehlerhafte DNS‒Konfigurationen kontinuierlich identifizieren.
HADRIAN DEPLOYMENT
In wenigen Minuten mit Hadrian ATLAS starten
Ausgangspunkt festlegen
Relevante Unternehmensdomains festlegen und die Berechtigung zur Prüfung der Zielsysteme klären.
ATLAS bereitstellen
Cloudbasiert und ohne lokale Agenteninstallation in unter fünf Minuten starten.
Externe Angriffsfläche entdecken
ATLAS entdeckt externe Assets und überwacht Veränderungen kontinuierlich.
So entsteht ein fortlaufend aktualisiertes Bild der externen Angriffsfläche.
Ergebnisse in bestehende Prozesse einbinden
Risiken priorisieren und über konfigurierte Integrationen oder Workflows an die zuständigen Teams weitergeben.
Bei NOVA werden zusätzlich das Testziel, der Testschwerpunkt und gegebenenfalls Testzugänge konfiguriert.

USE CASES
Wenn klassische Schwachstellenanalyse nicht mehr ausreicht
Von unbekannten Assets und Cloud‒Expositionen bis zu API‒Pentests und KI‒bedingten Angriffsflächen:
Hadrian hilft, externe Risiken zu erkennen, zu validieren und zu testen.
Hadrian hilft, externe Risiken zu erkennen, zu validieren und zu testen.
Unbekannte Assets erkennen
Vergessene Subdomains, Shadow IT, Cloud-Dienste und andere öffentlich erreichbare Systeme automatisch aufdecken.
Externe Angriffsfläche kontinuierlich überwachen
Neue Domains, APIs, Services und Veränderungen erkennen, sobald sie die externe Angriffsfläche verändern.
Neue KI-Angriffsflächen sichtbar machen
Neue externe Services, APIs und Assets aus KI- und Automatisierungsprojekten frühzeitig erfassen und in die bestehende Angriffsfläche einordnen.
Schwachstellen auf Ausnutzbarkeit prüfen
Nicht nur potenzielle Schwachstellen finden, sondern aktiv validieren, welche Expositionen ein Angreifer tatsächlich ausnutzen kann.
False Positives reduzieren
Risiken validieren und bestätigte Findings mit nachvollziehbaren Nachweisen priorisieren.
Ausnutzbare Risiken priorisieren
Technischen Kontext, reale Exploitierbarkeit und geschäftliche Relevanz zusammenführen, um kritische Risiken zuerst zu behandeln.
Kompromittierte Zugangsdaten erkennen
Infostealer-Leaks und kompromittierte Zugangsdaten erkennen, damit Teams Gegenmaßnahmen einleiten können.
Webanwendungen und APIs automatisiert pentesten
Extern erreichbare Anwendungen und APIs auf reale Schwachstellen und ausnutzbare Angriffspfade testen.
Pentests vor Releases durchführen
Neue Anwendungen und größere Änderungen vor dem Go-live offensiv testen, ohne auf klassische Pentest-Zyklen warten zu müssen.
Nach Änderungen erneut testen
Nach Patches, Deployments oder Konfigurationsänderungen prüfen, ob Risiken tatsächlich behoben wurden oder neue Bedrohungen entstanden sind.
Pentests für Audits und Compliance durchführen
Gezielte Penetrationstests mit nachvollziehbaren Findings, Nachweisen und Berichten zur Unterstützung von Audits und Compliance-Prozessen.
Kontinuierlich statt punktuell testen
Die Sicherheitslage nicht nur einmal jährlich bewerten, sondern externe Expositionen fortlaufend überwachen und kritische Systeme bei Bedarf tiefergehend testen.
BRANCHEN
Hadrian für komplexe und exponierte IT‒Umgebungen
Je verteilter die Infrastruktur und je dynamischer die externe Angriffsfläche,
desto wichtiger werden kontinuierliche Sichtbarkeit, Validierung und regelmäßige Tests.
desto wichtiger werden kontinuierliche Sichtbarkeit, Validierung und regelmäßige Tests.
Industrie und Produktion
Unbekannte externe Assets, Zuliefererzugänge und verteilte Standorte frühzeitig sichtbar machen.
Finanzdienst-leistungen
APIs, Kundenportale und digitale Finanzservices kontinuierlich auf reale Bedrohungen prüfen.
Energie und Versorgung
Exponierte Systeme und externe Abhängigkeiten in kritischen Infrastrukturen laufend validieren.
Gesundheits-wesen
Internet-exponierte Anwendungen, Portale und Cloud-Dienste auf tatsächlich ausnutzbare Risiken prüfen.